Операционные Системы · лекция 1 · 21.09.2026
Введение в операционные системы и архитектуры безопасности
1 Что такое операционная система
Операционная система рассматривается сразу в четырёх аспектах. В аппаратном аспекте ОС — комплекс программных средств, который управляет аппаратными ресурсами компьютера и предоставляет интерфейс для работы с ними. В пользовательском аспекте ОС — среда для работы: набор программ, обеспечивающих работу компьютера и взаимодействие с ним пользователя. В функциональном аспекте ОС — поставщик сервисов: программное обеспечение, управляющее ресурсами устройства и предоставляющее общие услуги для исполнения прикладных программ. В системном аспекте ОС — «расширенная машина», скрывающая сложность аппаратуры и предоставляющая программам удобный, безопасный и стандартизированный интерфейс.
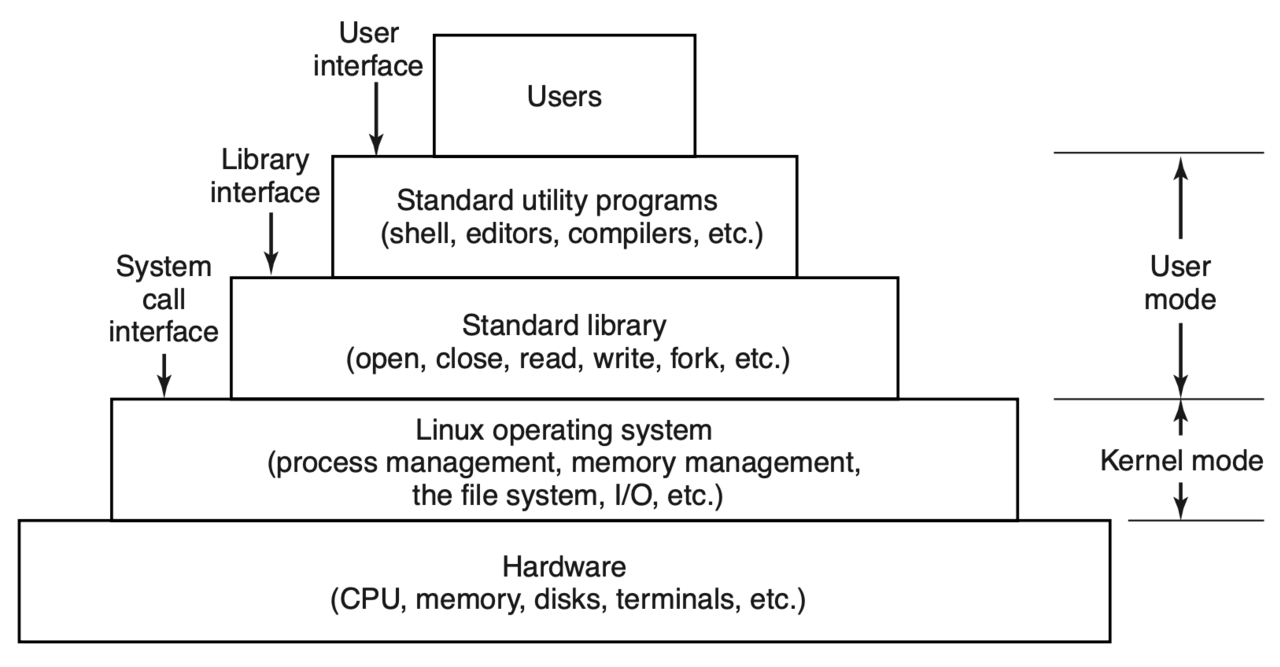
Ключевая идея: ОС — посредник между пользователем, приложениями и аппаратурой. Прикладные программы — браузер, редакторы, игры — обращаются к ОС, а ОС управляет процессором, памятью, дисками и устройствами. Для программ ОС предоставляет стандартизированный набор функций, то есть API; в актуальной документации Linux отдельно выделяется user-space API ядра как интерфейс для программ пользовательского пространства. (docs.kernel.org)
2 Ядро, ОС и дистрибутив
Важно различать три уровня: ядро, операционную систему и дистрибутив. Ядро — центральная часть ОС, которая работает ближе всего к аппаратуре и отвечает за базовое управление ресурсами. Операционная система в широком смысле включает ядро и системные компоненты, через которые пользователь и программы получают сервисы. Дистрибутив — собранный комплект ядра, системных библиотек, утилит, менеджера пакетов, настроек и прикладных программ.
Пример из лекции: Linux — ядро, Ubuntu — дистрибутив. На kernel.org Linux описывается как Unix-подобная система/ядро, развиваемое сообществом, а Canonical описывает Ubuntu как операционную систему на Linux для desktop, server, cloud и IoT. Поэтому учебная формула «Linux — ядро, Ubuntu — дистрибутив» корректна как упрощение для различения уровней. (kernel.org)
3 Основные функции ОС
Назначение операционной системы сводится к двум главным задачам. Первая — управление ресурсами: распределение времени процессора, памяти, дискового пространства и устройств между программами. Вторая — предоставление сервисов: стандартные услуги для приложений, включая файлы, сеть, безопасность и интерфейс.
Базовые подсистемы ОС: процессы и потоки, управление памятью, файловая система, ввод-вывод, безопасность, интерфейс. Эти темы образуют фундамент курса: далее они будут связаны с практическими архитектурными решениями.
Классическая метафора лекции: ОС — «всезнающий регулировщик». Программы похожи на машины на перекрёстке: каждая хочет «проехать», то есть использовать ресурс. ОС решает, кому ехать, а кому подождать, чтобы не было «аварий»: конфликтов за процессор, память, файлы и устройства.
4 Краткая эволюция и классификация ОС
Краткая историческая линия из лекции: в 1940-е годы ОС ещё не было, программы вводились на перфокартах, управление было ручным. В 1960-е появились транзисторы, пакетная обработка и разделение времени. В 1970-е распространились терминалы, UNIX, многозадачность и языки высокого уровня. В 1980–1990-е годы массовыми стали персональные ПК и графический интерфейс, включая Windows и macOS. С 2000-х годов важную роль играют мобильные ОС, облака, виртуализация и безопасность.
Классификация ОС строится по нескольким признакам. По числу задач: однозадачные ОС выполняют одну программу в момент времени, пример — MS-DOS; многозадачные ОС позволяют нескольким программам выполняться параллельно, примеры — Windows и Linux. По числу пользователей: однопользовательские рассчитаны на один сеанс работы, многопользовательские — на одновременную работу многих пользователей, что типично для серверных ОС. По типу интерфейса: CLI использует ввод текстовых команд, GUI использует окна, иконки и указатель.
По области применения выделяют ОС для серверов и мейнфреймов, персональных ПК, мобильных устройств и встроенных систем. Для серверов важны надёжность, производительность и поддержка множества пользователей; для ПК — удобство и широкий спектр приложений; для мобильных устройств — энергоэффективность и сенсорный интерфейс; для встроенных систем — реальное время, малый размер и надёжность.
5 Монолитные системы и принцип изоляции
Современный вызов, выделенный в лекции, — проблема монолитных систем. В традиционной монолитной архитектуре драйверы, файловые системы, сетевые стеки и планировщик работают внутри ядра, в самом привилегированном режиме. Если ошибка в драйвере используется злоумышленником, последствия могут затронуть всю систему, потому что поверхность атаки велика.
Новый подход формулируется как «разделяй и властвуй» — divide et impera. В контексте ОС это означает: вместо доверия всем компонентам система делится на изолированные части, а их взаимодействие строго контролируется. Историческая ремарка лекции связывает стратегию с Юлием Цезарем; по актуальной проверке Britannica действительно описывает divide et impera как римскую стратегию, особенно связанную с Цезарем и завоеванием Галлии, хотя сама формула шире и не сводится только к одному автору. (britannica.com)
В архитектуре защищённых ОС этот принцип проявляется через изоляцию памяти, разграничение доступа, управление процессами и контроль межпроцессного взаимодействия. Идея близка к «нулевому доверию»: компонент не получает лишних прав только потому, что находится внутри системы.
6 Микроядро и пример KasperskyOS
Микроядерный подход выносит максимум компонентов из привилегированного режима. В ядре остаётся минимальный набор механизмов, например переключение процессов и межпроцессное взаимодействие. Драйверы, файловые системы, сетевые сервисы и приложения работают в отдельных изолированных адресных пространствах — песочницах или security domains.
Пример из лекции — KasperskyOS. Архитектура описывается через три элемента: микроядро, изоляцию/security domains и Reference Monitor. В актуальной документации KasperskyOS говорится, что компоненты изолированы друг от друга и от внешней среды, а все взаимодействия строго регулируются политиками безопасности. (os.kaspersky.com)
В лекции Reference Monitor назван строгим контролёром: все взаимодействия компонентов проходят через микроядро и проверяются монитором ссылок. В актуальной терминологии KasperskyOS эту роль выполняет Kaspersky Security System: все IPC проходят через этот модуль, он проверяет соответствие политикам безопасности и блокирует недопустимые взаимодействия. (os.kaspersky.com)
На слайде указано: около 100 тыс. строк кода в привилегированном режиме. Актуальная страница «Why KasperskyOS» подтверждает формулировку «about 100 thousand lines of code», но страница о микроядре KasperskyOS формулирует это как «a few dozen thousand lines of code». (os.kaspersky.com)
Ключевая схема микроядерной архитектуры: микроядро работает в привилегированном режиме; драйвер, сетевой сервис, файловая система и приложение находятся в песочницах; Reference Monitor/Kaspersky Security System проверяет взаимодействия. Компрометация одного компонента не должна автоматически давать контроль над остальными: это основа идеи «кибериммунитета» в лекции.
7 Связь с курсом и дальнейшие темы
Архитектура безопасной ОС связывается с фундаментальными темами курса: режимы процессора и защита памяти, изоляция процессов, межпроцессное взаимодействие (IPC), мандатное и дискреционное управление доступом. Эти темы показывают путь от базовых механизмов ОС к практическим защищённым архитектурам.
Дорожная карта курса: процессы — планирование и контекстное переключение; память — виртуальная память и страничная организация; файловые системы — данные на дисках и доступ к файлам; ввод-вывод — драйверы и их изоляция; безопасность — разграничение доступа; сети — сетевое взаимодействие.
Вопросы мини-квиза: что такое Ring 0; чем микроядро отличается от монолитного ядра; что такое Reference Monitor; привести пример ОСРВ; что такое системный вызов. Для примера ОСРВ в домашнем чтении указана QNX: BlackBerry QNX описывает свои продукты как RTOS, hypervisor и middleware для встроенных областей, включая автомобили, медицинские устройства, промышленность и транспорт. (blackberry.qnx.com)
Для дополнительного чтения указаны KasperskyOS, QNX и seL4. seL4 — пример микроядра, вокруг которого подчёркиваются сильная изоляция и контролируемая коммуникация; проект seL4 описывает его как микроядро для защиты критичных систем от сбоев ПО и кибератак. (sel4.systems)
8 Итоги и домашнее задание
Ключевые выводы лекции: ОС — связующее звено между аппаратурой, программами и пользователем; главные задачи ОС — управлять ресурсами и предоставлять сервисы. ОС бывают разными: одно- и многозадачные, одно- и многопользовательские, с командным или графическим интерфейсом.
Безопасность меняет требования к архитектуре ОС. В рамках лекции это показано как движение от монолитного ядра, где много компонентов работает в привилегированном режиме, к микроядерному подходу с жёсткой изоляцией компонентов и контролем взаимодействий.
KasperskyOS приведена как живой пример того, как знания об управлении процессами, памятью, IPC и доступом воплощаются в продукте с «кибериммунитетом». Официальные материалы KasperskyOS описывают Cyber Immunity как подход к созданию систем, защищённых на архитектурном уровне. (os.kaspersky.com)
Домашнее задание: сравнить монолитное и микроядерное ядро на одну страницу; прочитать про KasperskyOS, QNX и seL4. Вопросы для самопроверки: в чём разница между многозадачностью и многопользовательским режимом; какая функция ОС самая важная и почему; каковы преимущества и недостатки монолитного и микроядерного подходов; как принцип «разделяй и властвуй» проявляется в KasperskyOS; как изоляция уменьшает ущерб от взлома драйвера; какие компромиссы по производительности возникают при переходе к микроядру.